
現實情況是預算、人力與時間永遠是有限的。如果試圖用同等強度的資安控制措施來保護所有資料,最終只會導致團隊過勞、系統效能低落,且真正關鍵的資產依然暴露在風險之中。
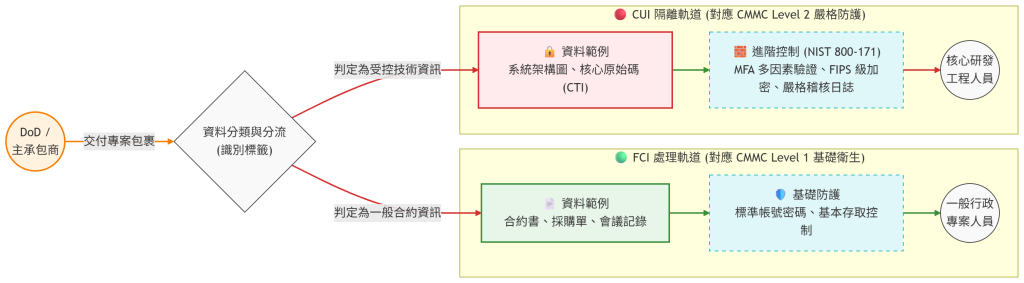
以美國國防部的 CMMC(Cybersecurity Maturity Model Certification)網路安全成熟度模型認證為例,就分成聯邦合約資訊(FCI)與受控未分類資訊(CUI),對應不同的控制要求(Control Requirements),如果沒分類好,就需要非常多控制($)才能達到要求
• 專案合約書與附約
• 採購清單與訂單 (PO)
• 請款單與發票記錄
• 與政府單位的專案往來郵件
• 專案排程與會議記錄
• 工程設計圖面 (CAD/CAM)
• 軟體原始碼 (Source Code)
• 系統架構圖與技術規格書
• 測試報告與實驗數據
• 具機敏性的使用手冊或操作手冊
(e.g., data dictionary, data owner, data custodian)
| 角色 | 責任 |
|---|---|
| 資料擁有者 / 業務擁有者 (Data/Business Owner) | 對資料進行分類;決定存取權限級別;驗證安全控制項;確保資料的備份與復原;可以將分類工作委派給他人執行 |
| 資料保管人 (Data Custodian) | 支援資料的業務使用;確保安全的傳輸、處理與儲存;維護安全控制項、受授權的使用者與存取控制;執行備份、保留與銷毀作業 |
| 資料管理員 (Data Steward) | 監督/治理角色;確保資料的品質 (quality) 以及是否符合其預定用途 (fitness for purpose) |
| 系統擁有者 (System Owner) | 確保在該系統上處理的資料維持其安全性 |
(e.g., sensitivity, impact)
| 政府/軍方分類 | 商業應用對等分類 |
|---|---|
| 最高機密 (Top Secret) | 極度機密 (Highly Confidential) |
| 機密 (Secret) | 機密 (Confidential) |
| 密件 (Confidential) | 內部使用 / 敏感 (Internal / Sensitive) |
| 非機密 (Unclassified) | 公開 (Public) |
(e.g., structured, unstructured)
| 類型 | 說明 | 範例 |
|---|---|---|
| 結構化 (Structured) | 具備組織性,資料元素之間有可識別的關聯性;通常透過這些結構化方式進行管理 | XML, JSON, 資料庫紀錄, 具備固定格式的日誌檔 |
| 非結構化 (Unstructured) | 沒有可識別的結構;難以被解析或搜尋 | 電子郵件 (Emails), PDFs, Word 文件, 圖片, 影片 |
(e.g., generation, storage, retention, disposal)
(e.g., personally identifiable information (PII), publicly available information)
| 資料類型 | 處理要求 |
|---|---|
| PII / PHI | 在傳輸中與靜止狀態時皆需加密;嚴格的存取控制;稽核日誌記錄;遵守保留期限限制 |
| 金融資料 | 符合 SOX/PCI 規範;完整性控制機制;職責分離 (separation of duties) |
| 公開資料 | 完整性控制(防止資料遭篡改竄發);無需機密性要求 |
| 內部資料 | 基於「須知 (need-to-know)」原則的存取控制;標準的保護措施 |
美國防部CMMC認證計畫推2.0版
https://www.ithome.com.tw/tags/%E7%B6%B2%E8%B7%AF%E5%AE%89%E5%85%A8%E6%88%90%E7%86%9F%E5%BA%A6%E8%A9%95%E4%BC%B0%E6%A8%A1%E5%9E%8B


 iThome鐵人賽
 看影片追技術